


- Hak pengkreditan PPN ditentukan oleh penerima manfaat dan penanggung beban, bukan pemegang kartu. Kartu pribadi tidak memutus atribusi ke perusahaan, tetapi membuat atribusi itu harus dibuktikan.
- Reimbursement memperbaiki arus kas, bukan dokumen pajak. Jika identitas pemanfaat tidak bisa dihubungkan ke perusahaan, penggantian biaya tidak menyembuhkan cacat dokumen.
- Setelah SPP-TDLN berlaku, instrumen pembayaran menjadi bagian dari jejak pajak. Pengkreditan mensyaratkan email atau nomor telepon pemanfaat terdaftar di administrasi DJP.
- Tidak ada batas nilai yang otomatis aman. Risiko ditentukan oleh kombinasi nilai, frekuensi, materialitas, dan kelemahan dokumen.
- Pembelian dengan kartu pribadi biasanya baru terdeteksi lama setelah transaksi terjadi. Kontrolnya harus preventif, bukan korektif.
Satu langganan SaaS dibayar dengan kartu kredit pribadi karyawan, lalu diganti lewat reimbursement. Praktik ini tampak wajar dan efisien, hingga perusahaan menyadari bahwa PPN yang sudah dipungut Penerbit pada transaksi itu tidak bisa dikreditkan.
Bukan karena tarifnya salah, bukan karena vendor tidak terdaftar, melainkan karena satu hal yang luput: identitas yang tercatat di sistem pemungutan adalah konsumen pribadi, bukan perusahaan.
SPP-TDLN mengubah persoalan ini dari sekadar policy pengeluaran menjadi posisi pajak yang harus bisa dipertanggungjawabkan.
Dengan ribuan transaksi digital kecil yang terjadi setiap bulan, seperti dari Zoom, Notion, hingga alat AI yang dipakai tim produk, akumulasi PPN yang tidak dapat dikreditkan bisa menjadi angka yang material.
Artikel ini membantu Anda menjawab satu pertanyaan yang akan diajukan auditor: Apakah transaksi ini dapat diatribusikan kepada dan dipertanggungjawabkan oleh perusahaan?
Kartu yang Dipakai Kini Ikut Menentukan Posisi Pajak Perusahaan
Sejak 25 September 2026, PPN atas transaksi digital luar negeri mulai dipungut melalui Sistem Pemungutan Pajak atas Transaksi Digital Luar Negeri (SPP-TDLN), dengan landasan PMK 49/2026.
Pemungutan tidak lagi hanya bergantung pada kepatuhan merchant asing, tetapi juga berjalan di jalur pembayaran: penerbit kartu dan penyedia pembayaran memungut setelah memperoleh konfirmasi dari penyelenggara sistem, yaitu PT Jalin Pembayaran Nusantara.
Pada tahap awal, lima bank dan satu fintech ditunjuk sebagai pihak yang memungut.
Konsekuensinya sederhana tetapi mengubah banyak hal.
Instrumen pembayaran berpindah posisi, dari urusan administrasi keuangan menjadi bagian dari jejak pajak. Pertanyaan “kartu siapa yang dipakai” yang dulu berhenti di meja finance, sekarang ikut menentukan apakah perusahaan dapat mengkreditkan PPN masukannya.
Di sinilah praktik lama yang terlihat remeh menjadi relevan: pembelian SaaS, cloud, atau AI tools menggunakan kartu kredit pribadi karyawan, yang kemudian diklaim sebagai reimbursement.
Selama bertahun-tahun pola ini dianggap sebagai isu kebijakan pengeluaran. Setelah SPP-TDLN, pola ini menjadi isu pengkreditan pajak masukan.
Pemungutan otomatis juga tidak menghasilkan kepastian otomatis. Tim pajak tetap harus memastikan:
- apakah pemungutan itu benar;
- apakah dokumennya cukup;
- apakah PPN-nya dapat dikreditkan;
- apakah perlakuannya konsisten dengan pembukuan serta pelaporan.
Untuk transaksi yang dibayar dengan kartu pribadi, keempat pertanyaan itu justru paling sulit dijawab.
Untuk setiap transaksi semacam itu, tim pajak sebenarnya hanya perlu menjawab satu pertanyaan, tetapi pertanyaan itu punya dua bagian yang sering tertukar: dapatkah transaksi ini diatribusikan kepada perusahaan, dan dapatkah perusahaan mempertahankannya saat diperiksa?
Atribusi menyangkut substansi, yaitu apakah transaksi itu memang milik perusahaan. Defensibility menyangkut pembuktian, yaitu apakah kepemilikan tersebut dapat ditunjukkan dengan dokumen yang memenuhi syarat.
Sebuah transaksi bisa lulus bagian pertama dan gagal di bagian kedua, dan justru kombinasi itulah yang paling sering muncul pada pembelian dengan kartu pribadi. Seluruh pembahasan di bawah ini mengikuti urutan tersebut.
Baca Juga: Kalender Kepatuhan Pajak Perusahaan: Dari Daftar Tenggat Menjadi Proses Operasional Lintas EntitasSkenario: Nilainya Kecil, Jumlahnya Banyak, Jejaknya Tipis
Bayangkan pola yang umum di perusahaan menengah dan besar. Seorang data analyst butuh akses AI tool berbayar untuk menyelesaikan deliverable minggu itu.
Procurement memerlukan beberapa hari; langganan tersebut bisa aktif dalam lima menit dengan kartu kredit pribadi.
Pembelian dilakukan, invoice terbit atas nama dan email pribadi, lalu biayanya diklaim lewat expense report bulan berikutnya.
Secara akuntansi, transaksi itu rapi. Biayanya tercatat, approval atasan ada, uang karyawan sudah diganti. Secara pajak, perusahaan baru saja memegang bukti pungut yang menunjuk orang pribadi sebagai pemanfaat.
Praktisi Pajak Botax Consulting Indonesia, Raden Agus Suparman, menilai pola ini sebagai persilangan dua masalah yang selama ini ditangani terpisah.
Alasannya simpel, yakni software bisa dibeli dalam beberapa menit, sementara proses procurement perusahaan bisa beberapa hari. Shadow IT ketemu kartu kredit pribadi.

Tidak ada statistik nasional yang cukup kuat untuk memberi angka persentase di Indonesia, dan Raden Agus Suparman secara eksplisit menolak mengarang angkanya.
Satu hal yang dapat dipastikan adalah polanya: praktik ini cukup sering muncul pada organisasi dengan procurement software yang terdesentralisasi, terutama di divisi IT dan developer, marketing, creative atau design, sales, product, serta HR dan recruitment.
Pola ini punya bentuk yang khas: pelakunya sedikit, barangnya banyak. Menurut 2026 SaaS Management Index dari Zylo, hanya 3,4% karyawan yang pernah membeli software lalu meminta penggantian biaya, tetapi belanja dari kelompok kecil itu mendekati USD 2 juta per tahun di satu perusahaan.
Artinya eksposurnya tidak tersebar merata ke seluruh organisasi, melainkan menumpuk pada segelintir orang yang pekerjaannya menuntut alat baru lebih cepat daripada kemampuan procurement menyediakannya.
Hal yang membuat pola ini relevan secara pajak adalah isinya. Delapan dari lima puluh aplikasi yang paling sering dibeli lewat jalur ini adalah aplikasi AI-native, dan belanjanya tumbuh paling cepat dibanding kategori mana pun.
Kategori itu persis bersinggungan dengan jenis transaksi yang menjadi sasaran SPP-TDLN: langganan digital lintas negara, bernilai kecil per transaksi, dan dibayar dengan kartu.
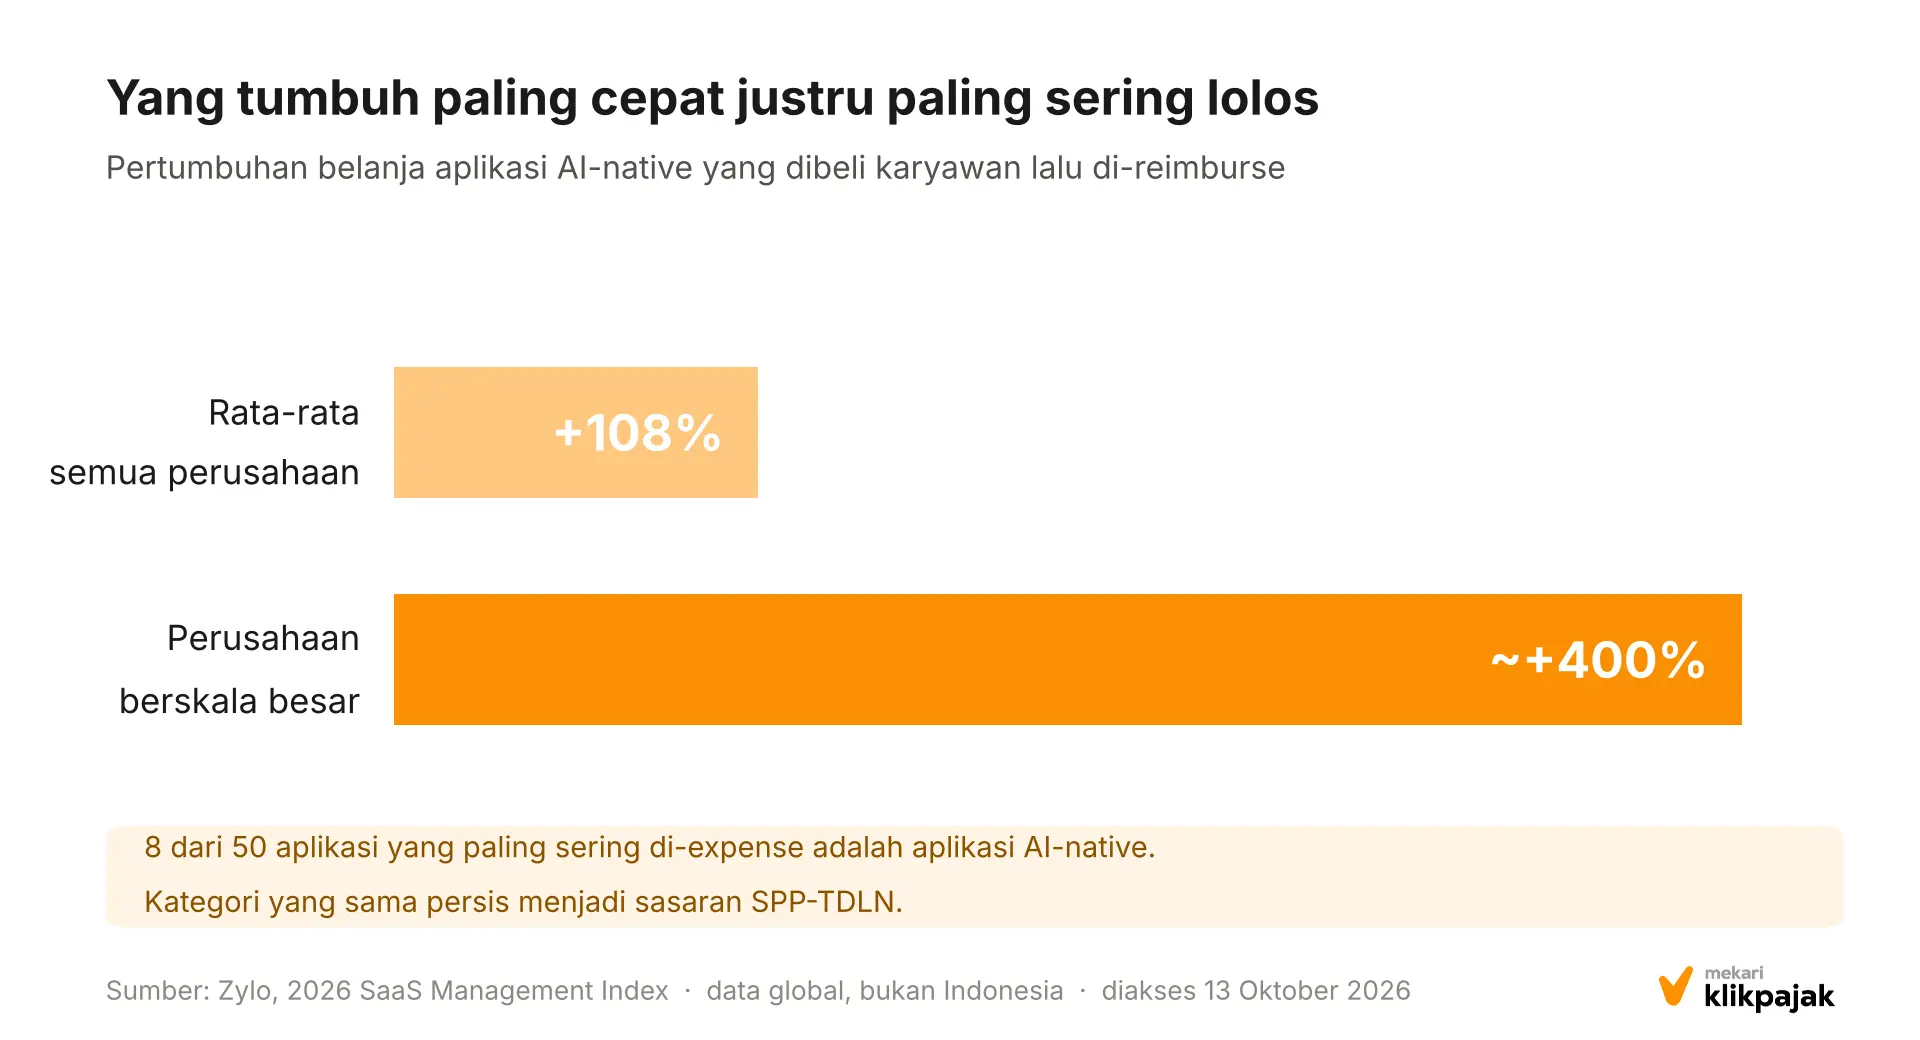
Perhatikan bahwa percepatannya justru paling tajam di perusahaan berskala besar, yaitu kelompok yang paling mungkin berstatus PKP (Pengusaha Kena Pajak), punya kewajiban pelaporan paling ketat, dan paling sering diperiksa.
Jadi kategori yang tumbuh paling cepat adalah kategori yang konsekuensi pajaknya paling berat.
Mengapa SPP-TDLN Menaikkan Bobot Masalah ini
Sebelum SPP-TDLN, pembelian SaaS dengan kartu pribadi umumnya hanya berisiko pada sisi pembuktian biaya.
Setelah SPP-TDLN, dokumen pemungutan PPN masuk ke dalam gambar, dan dokumen itu punya persyaratan identitas yang spesifik.
Pasal 10 PMK 49/2026 menempatkan bill statement atau dokumen sejenis sebagai dokumen yang kedudukannya dipersamakan dengan faktur pajak.
Dokumen tersebut sedikitnya harus memuat identitas pihak lain yang memungut, identitas merchant, identitas pemanfaat, tanggal pemungutan, nomor referensi, serta dasar pengenaan pajak dan PPN yang dipungut.
Identitas pemanfaat mencakup nama, alamat tempat tinggal atau alamat pos elektronik, serta nomor rekening atau nomor telepon.
Syarat pengkreditannya lebih tegas lagi. PPN dalam dokumen itu menjadi pajak masukan yang dapat dikreditkan sepanjang alamat pos elektronik atau nomor telepon pemanfaat sudah terdaftar dalam administrasi DJP, di samping ketentuan umum pengkreditan pajak masukan tetap terpenuhi.
Di titik inilah kartu pribadi menjadi persoalan teknis, bukan hanya persoalan kebijakan. Ketika langganan dibuat dengan email pribadi dan dibayar dengan kartu pribadi, identitas yang mengalir ke dokumen pemungutan adalah identitas orang, bukan identitas badan.
Raden Agus Suparman merumuskannya dengan kalimat yang layak dijadikan prinsip kerja.
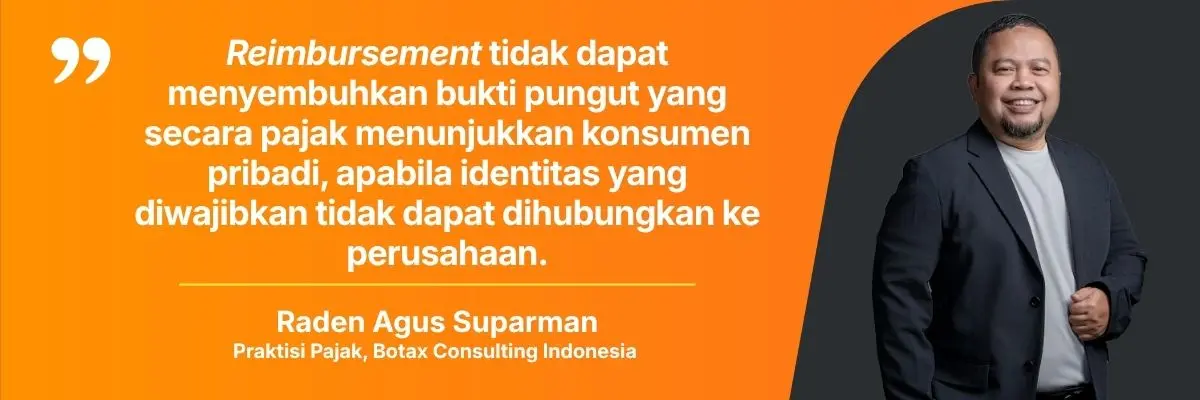
Perlu dicatat bahwa masalah serupa tetap bisa muncul pada kartu korporat. Dalam pemetaan ketidaksinkronan data, Raden Agus Suparman menyebut salah satu penyebab klasik adalah corporate card yang menggunakan nama pegawai.
Jadi yang diuji bukan jenis kartunya, melainkan apakah identitas pada jejak pembayaran dapat disambungkan ke entitas yang akan mengkreditkan PPN.
Risk Assessment: Empat Lapis yang Perlu Dinilai Terpisah
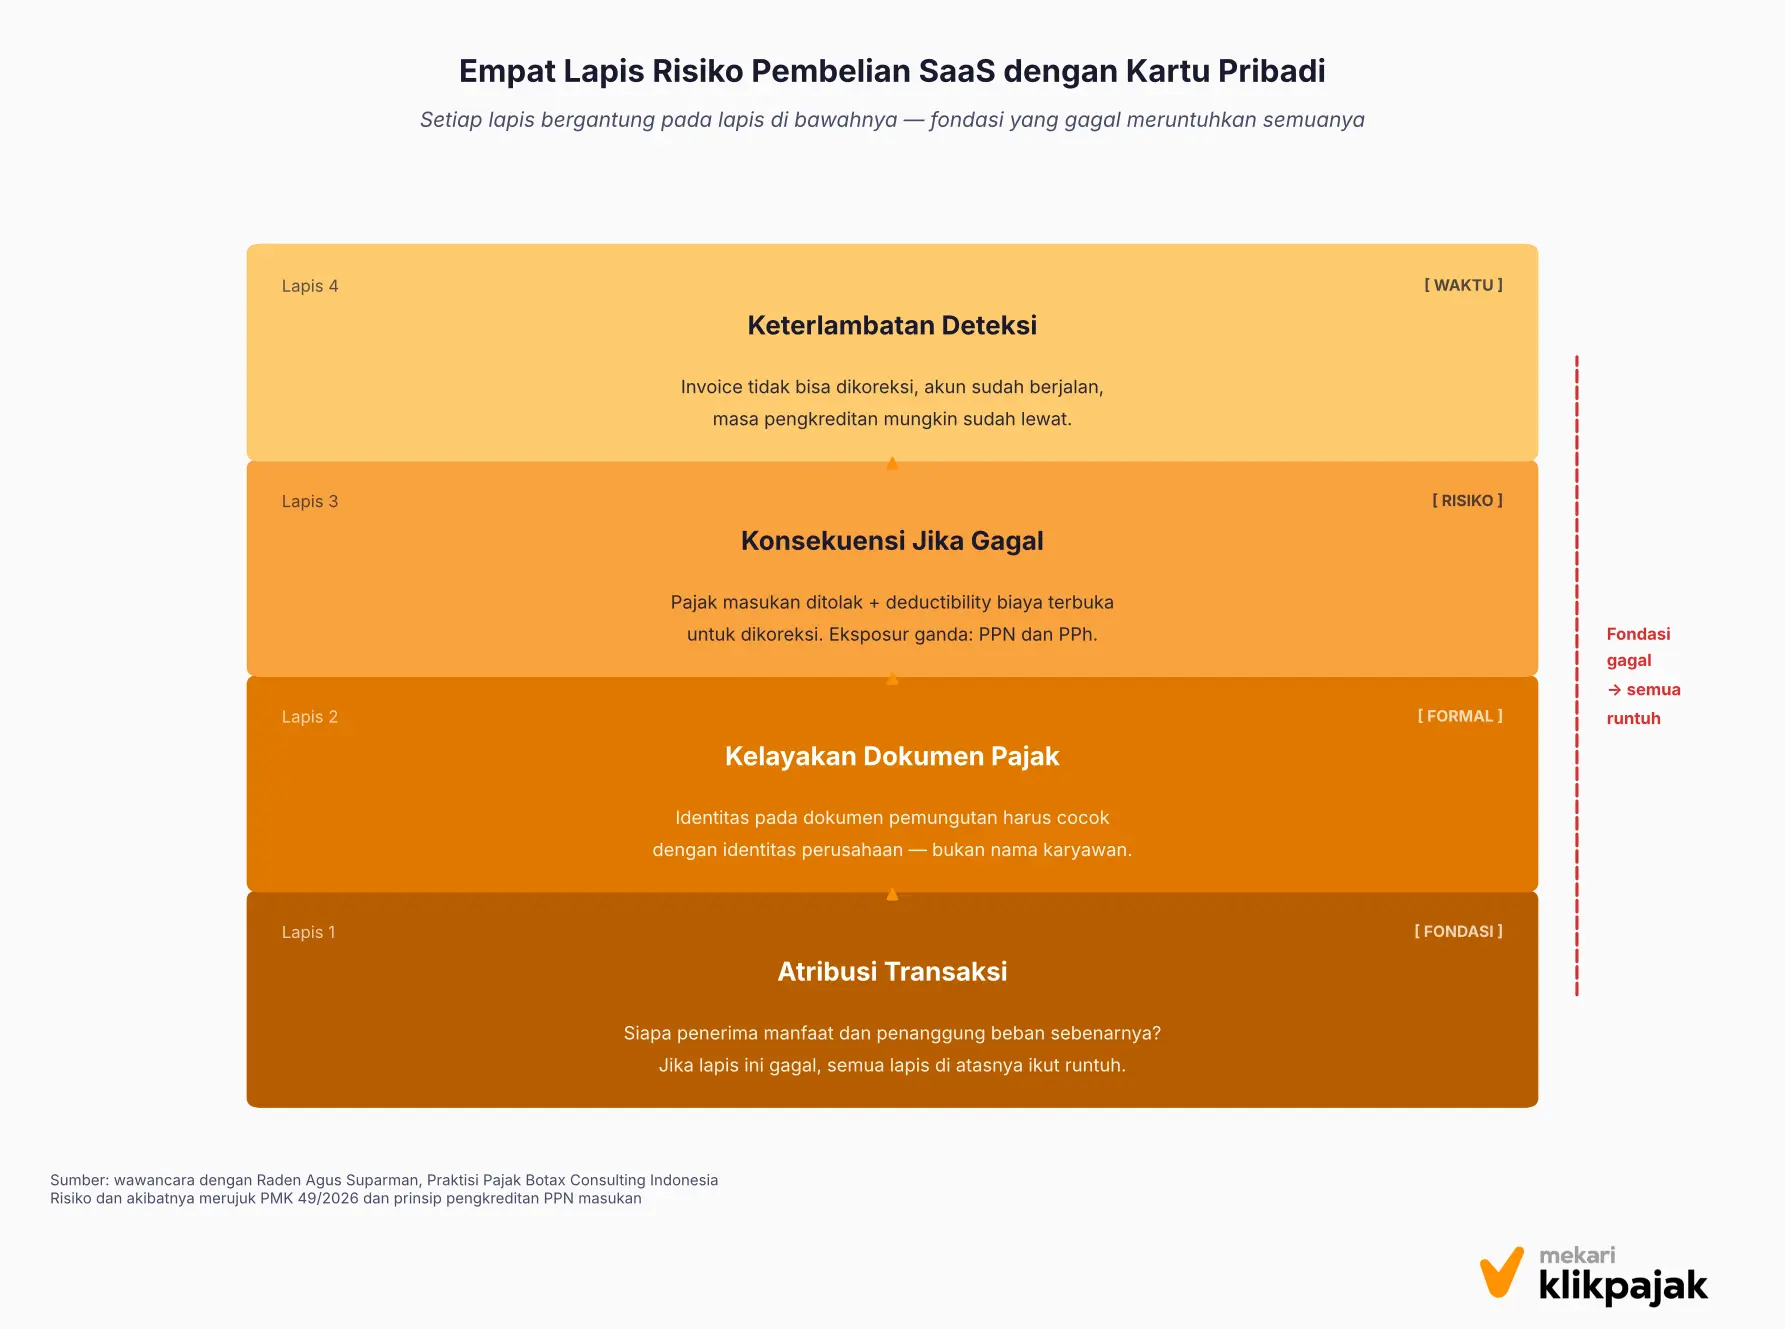
Risiko pembelian SaaS dengan kartu pribadi sering disederhanakan menjadi satu pertanyaan, yaitu apakah biayanya bisa diakui. Padahal lapisannya berbeda, dan tiap lapis punya remedi yang berbeda pula.
Dua lapis pertama menguji atribusi, dua lapis berikutnya menguji apakah atribusi itu masih dapat dipertahankan.
Risiko lain yang meningkat setelah SPP-TDLN, yaitu pemungutan PPN ganda atas satu transaksi, dibahas tersendiri pada artikel Risiko Double Collection PPN pada Langganan Digital Global.
A. Lapis 1 – Atribusi Transaksi
Pertanyaannya bukan siapa pemegang kartu, melainkan siapa penerima manfaat dan penanggung beban sebenarnya.
Jika yang memanfaatkan jelas perusahaan dan perusahaan yang menanggung biayanya, atribusi masih dapat dibangun. Jika tidak, seluruh lapis di atasnya ikut runtuh.
B. Lapis 2 – Kelayakan Dokumen Pajak
Atribusi yang benar secara substansi tidak otomatis memenuhi syarat formal dokumen.
Inilah celah yang paling sering tidak disadari: perusahaan merasa aman karena sudah ada expense report dan approval, padahal yang diuji DJP adalah identitas pada dokumen pemungutan.
C. Lapis 3 – Konsekuensi jika Dinilai Konsumsi Pribadi
Menurut Raden Agus Suparman, risiko utamanya adalah pajak masukan ditolak, dan biayanya pun dapat dipertanyakan dari sisi PPh.
Jadi eksposurnya ganda: kredit PPN hilang, dan deductibility biaya ikut terbuka untuk dikoreksi.
D. Lapis 4 – Keterlambatan Deteksi
Ini yang membuat kasus kartu pribadi mahal. Saat ditanya eksepsi mana yang paling sulit diselesaikan dari tujuh skenario eskalasi SPP-TDLN, Raden Agus Suparman menempatkan beda entitas dan penggunaan kartu pribadi yang baru ditemukan lama setelah transaksi di urutan teratas.
Pada saat ditemukan, invoice sudah tidak bisa dikoreksi supplier, akun sudah berjalan, dan masa pengkreditan mungkin sudah lewat.
Tidak Ada Ambang Nilai yang Otomatis Aman
Satu asumsi yang perlu dibongkar: banyak perusahaan menetapkan batas nominal sebagai penanda risiko, lalu menganggap transaksi di bawah batas itu aman secara pajak.
Raden Agus Suparman menolak logika tersebut secara eksplisit, dengan catatan bahwa tidak ada ketentuan yang menyatakan nilai tertentu otomatis berisiko tinggi, dan tidak ada safe harbour nilai seperti itu.
Sebagai gantinya, risiko diukur dari kombinasi lima faktor:
- nilai;
- frekuensi;
- materialitas;
- lemahnya dokumen, dan;
- sifat transaksinya.
Satu langganan AI senilai Rp400 ribu per bulan yang berjalan dua tahun di enam karyawan bukan transaksi kecil; itu transaksi berulang dengan dokumen lemah dan tanpa pemilik yang jelas.
Baca Juga: Pengkreditan Pajak Masukan dalam Siklus PPN Bulanan: Kerangka Kontrol agar Tidak Jadi Beban BiayaApa yang Ikut Terbawa: Klasifikasi yang Tidak Pernah Terjadi
Ada satu risiko yang jarang masuk daftar karena letaknya di luar PPN, dan pada transaksi kartu pribadi bentuknya berbeda dari kasus pembelian biasa.
Pembelian yang lewat procurement setidaknya pernah dilihat oleh seseorang yang menimbang isinya.
Pembelian lewat kartu pribadi tidak pernah melewati gerbang itu sama sekali, karena tidak ada satu pun titik dalam alurnya yang menuntut seseorang menyatakan transaksi itu sebenarnya apa.
Perbedaannya terasa pada dokumen yang tersisa. Pembelian terpusat biasanya meninggalkan kontrak, order form, atau setidaknya syarat layanan yang menguraikan apa yang dibeli.
Pembelian kartu pribadi sering hanya meninggalkan email konfirmasi dan baris di statement kartu, dua dokumen yang memang tidak dirancang untuk menjelaskan karakter hukum transaksi.
Akibatnya tidak berhenti di PPN. Langganan perangkat lunak dari penyedia asing dapat mengandung unsur yang perlakuannya berbeda-beda, dan sebagiannya menyentuh kewajiban pemotongan PPh Pasal 26 serta karakterisasi berdasarkan P3B (perjanjian Penghindaran Pajak Berganda).
Raden Agus Suparman menempatkan kekosongan klasifikasi ini sebagai akar persoalan yang konsekuensinya melebar keluar dari PPN. Uraian lengkap soal siapa yang seharusnya memiliki keputusan klasifikasi ada pada artikel Tax Control Framework.
Untuk tim pajak, implikasinya praktis dan berbeda dari kasus pembelian terpusat. Pada pembelian terpusat, klasifikasi dapat diperbaiki dengan menarik kontraknya.
Pada kartu pribadi, satu-satunya kesempatan menanyakan apa yang sebenarnya dibeli adalah saat klaim penggantian biaya diajukan, selagi orang yang membelinya masih ingat.
Lewat dari titik itu, yang tersisa hanya deskripsi merchant.
Decision Framework: Uji Atribusi, Lalu Uji Dokumen
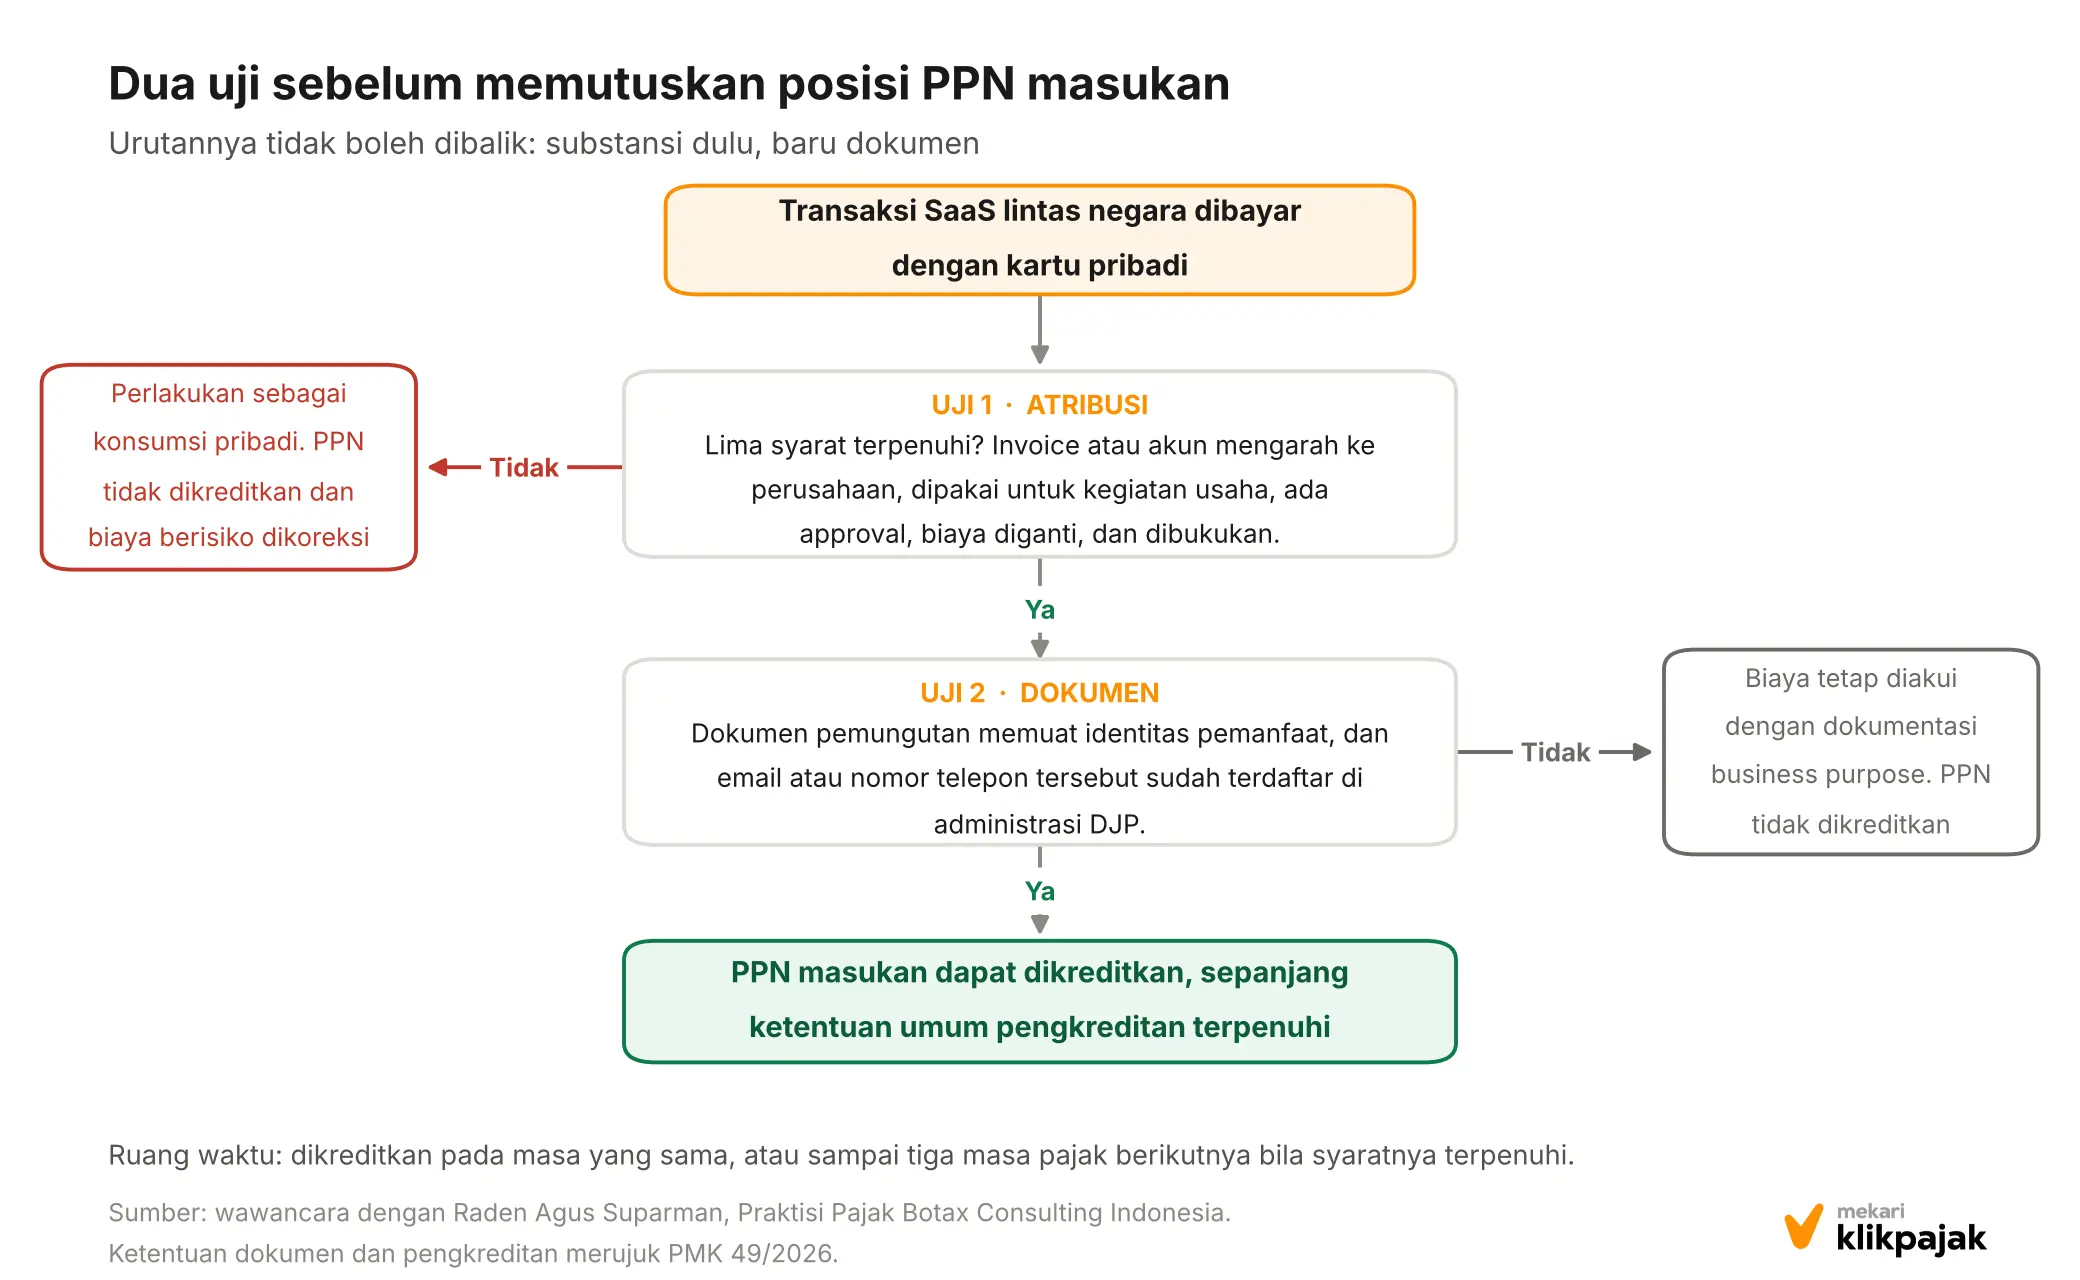
Kerangka keputusannya berjalan dua tahap, dan urutannya tidak boleh dibalik.
- Tahap pertama menguji substansi
- Tahap kedua menguji formalitas
Perusahaan yang langsung melompat ke tahap kedua biasanya berakhir mengoleksi dokumen untuk transaksi yang sejak awal tidak dapat diatribusikan.
Tahap 1 – Lima Syarat Minimum Atribusi
Raden Agus Suparman menyebut lima hal yang minimal harus dapat dibuktikan agar transaksi tetap dapat diatribusikan sebagai beban dan PPN masukan perusahaan:
- Invoice atau akun mengarah ke perusahaan.
- Software digunakan untuk kegiatan perusahaan.
- Terdapat approval.
- Perusahaan mengganti biaya kepada pegawai.
- Expense dibukukan perusahaan, dan terdapat hubungan jelas antara transaksi dengan kegiatan usaha.
Tahap 2 – Dokumen yang Harus Dilengkapi Setelah Transaksi
Untuk transaksi yang sudah terjadi, Raden Agus Suparman menyarankan paket dokumen berikut agar posisinya dapat dipertahankan saat pemeriksaan:
- invoice atas nama perusahaan jika supplier memungkinkan koreksi
- expense atau reimbursement claim
- approval atasan
- bukti transfer reimbursement
- bukti akun SaaS digunakan perusahaan
- user atau email korporat
- cost center
- business purpose
- serta dokumen pemungutan PPN
Satu peringatan penting menyertai paket ini. Approval retroaktif membantu audit trail, tetapi jangan dianggap menyembuhkan semua cacat formal.
Dokumen yang dibuat belakangan memperkuat penjelasan, bukan mengubah identitas yang sudah tercetak pada bukti pungut.
Tindakan untuk setiap hasil
| Kondisi | Posisi PPN masukan | Tindakan |
|---|---|---|
| Lima syarat atribusi terpenuhi, dan identitas pada dokumen pemungutan dapat dihubungkan ke perusahaan (termasuk email atau nomor telepon terdaftar di administrasi DJP) | Dapat dikreditkan, sepanjang ketentuan umum pengkreditan terpenuhi | Lengkapi audit pack, kreditkan pada masa yang sama |
| Atribusi substansi kuat, tetapi dokumen pemungutan menunjuk identitas pribadi dan tidak dapat dikoreksi supplier | Tidak dapat dikreditkan | Perlakukan sebagai biaya dengan dokumentasi business purpose yang kuat; siapkan penjelasan untuk sisi PPh |
| Pemanfaatan sebenarnya bukan untuk kegiatan usaha, atau hubungan dengan kegiatan usaha tidak dapat ditunjukkan | Tidak dapat dikreditkan, dan biaya berisiko dikoreksi | Perlakukan sebagai konsumsi pribadi; tolak atau batasi reimbursement sesuai kebijakan |
Soal waktu, ruangnya terbatas. Pajak masukan dikreditkan pada masa yang sama; jika belum, ketentuan umum masih memberikan ruang sampai tiga masa pajak berikutnya, sepanjang belum dibebankan sebagai biaya atau dikapitalisasi dan syarat lainnya terpenuhi.
Inilah alasan teknis mengapa deteksi bulanan jauh lebih bernilai daripada temuan saat tutup tahun.
Kontrol, Pemilik, dan Bukti: Matriks yang Bisa Langsung Dipakai
Sampai titik ini, pertanyaan atribusi dan defensibility sudah terjawab untuk satu transaksi.
Masalahnya, jawaban per transaksi tidak bertahan lama kalau tidak ada yang bertanggung jawab mengulanginya.
Matriks berikut menurunkan kedua pertanyaan itu menjadi kontrol, pemilik, dan bukti khusus untuk jalur kartu pribadi.
Pembagian kepemilikan untuk seluruh delapan lapisan kontrol SPP-TDLN dibahas tersendiri pada artikel Tax Control Framework.
| Lapisan | Pertanyaan kontrol | Pemilik yang disarankan | Bukti yang disimpan |
|---|---|---|---|
| Kebijakan | Apakah pembelian langganan bisnis dengan kartu pribadi dilarang, kecuali pengecualian tertentu? | Procurement bersama HR | Approved SaaS Policy yang ditandatangani dan diakui karyawan |
| Vendor | Apakah legal entity penerbit invoice sudah dicocokkan dengan Daftar Pemungut PPN PMSE DJP pada tanggal transaksi? | Tax bersama Procurement | Bukti verifikasi status PMSE beserta effective date, tersimpan di vendor master |
| Klasifikasi transaksi | Apakah yang dibeli benar-benar barang digital, jasa digital, atau sebenarnya jasa non-digital yang dibayar secara digital? | Tax, bukan requester | Deskripsi transaksi, order confirmation, atau ToS |
| Instrumen pembayaran | Apakah transaksi dibayar dengan corporate card, kartu pribadi, transfer, atau payment gateway? | AP atau Treasury | Flag metode pembayaran pada setiap baris transaksi |
| Atribusi | Siapa penerima manfaat dan penanggung beban sebenarnya? | Finance Controller | Cost center, user list, bukti akun digunakan perusahaan |
| Dokumen pemungutan | Apakah dokumen memuat identitas pemanfaat, tanggal pemungutan, nomor referensi, DPP, dan PPN? | Tax | Bill statement atau dokumen sejenis yang memenuhi syarat |
| Pengkreditan | Apakah email atau nomor telepon pemanfaat terdaftar di administrasi DJP, dan syarat umum terpenuhi? | Tax Manager | Keputusan creditable atau non-creditable yang terdokumentas, beserta alasannyaRekonsiliasi |
| Rekonsiliasi | Apakah invoice, pembayaran, pemungutan, pembukuan, dan SPT saling cocok? | Tax bersama Finance | Kertas kerja rekonsiliasi bulanan dengan satu transaction ID |
| Audit | Dapatkah transaksi direkonstruksi penuh dua sampai tiga tahun kemudian? | Internal Audit | Audit pack per transaksi |
Isi audit pack per transaksi sudah dirinci pada artikel utama cluster ini, dan daftarnya berlaku sama untuk pembelian kartu pribadi.
Hal yang berbeda hanya tingkat kesulitannya:
- pada pembelian terpusat sebagian besar isinya sudah terbentuk dengan sendirinya;
- sedangkan pada kartu pribadi hampir semuanya harus dikumpulkan ulang dari orang yang membelinya.
Karena itu, untuk transaksi semacam ini, tambahkan tangkapan layar akun langganan, daftar penggunanya, dan penjelasan tujuan bisnis sejak klaim diajukan, bukan saat pemeriksaan datang.
Matriks ini punya satu titik berat yang perlu dinyatakan terang. Pada transaksi kartu pribadi, kontrol yang paling menentukan bukan kontrol pembayaran, melainkan kontrol identitas: siapa yang tercatat sebagai pemanfaat pada dokumen pemungutan, dan apakah identitas itu milik badan atau milik orang.
Perbedaannya baru terasa saat pemeriksaan. Perusahaan yang hanya menyimpan bukti pembayaran dapat menjelaskan bahwa biayanya benar dikeluarkan, tetapi belum tentu dapat menunjukkan bahwa PPN-nya memang hak perusahaan untuk dikreditkan.
Dua hal itu sering dianggap satu paket, padahal diuji dengan dokumen yang berbeda.
Karena itu kolom bukti pada matriks di atas sebaiknya diperlakukan sebagai syarat, bukan sebagai saran.
Lapisan tanpa bukti yang tersimpan akan terbaca sebagai lapisan yang tidak pernah dijalankan, meski prosedurnya benar-benar berjalan setiap bulan.
Baca Juga: Otomatisasi Pajak Perusahaan: Tugas Mana yang Boleh ke Mesin, Mana yang Wajib Ditinjau ManusiaEskalasi dan Pencegahan: Dua Hal yang Harus Berjalan Bersama
Deteksi tanpa jalur penyelesaian hanya menghasilkan daftar temuan. Alur eskalasi empat tingkat yang berlaku umum untuk transaksi digital lintas negara juga berlaku di sini, dengan satu catatan khusus: kartu pribadi masuk sebagai pemicu di tingkat pertama, yaitu saat AP atau Treasury melihat anomali pada instrumen pembayarannya.
Hal yang membedakan kasus kartu pribadi adalah titik masuknya. Anomali lain biasanya terlihat dari angka, misalnya selisih jumlah atau komponen pajak yang tidak diharapkan.
Kartu pribadi tidak menghasilkan selisih angka apa pun, karena nilainya memang cocok.
Sedangkan yang janggal justru identitas pembayarnya, dan itu hanya terbaca kalau metode pembayaran memang dicatat sebagai atribut transaksi, bukan dianggap urusan administrasi kas.
Konsekuensinya pada pembagian kerja juga khas. Untuk anomali lain, tim pajak dapat memutuskan perlakuannya dari dokumen yang ada.
Untuk kartu pribadi, keputusan itu hampir selalu menuntut keterangan dari karyawan yang membeli, sehingga HR dan atasan langsung ikut terlibat lebih awal daripada pada eksepsi mana pun.
Semakin lama jaraknya dari tanggal pembelian, semakin tipis keterangan yang bisa didapat.
Sisi pencegahannya lebih murah daripada remediasi. Rekomendasi Raden Agus Suparman adalah perusahaan memiliki Approved SaaS Policy, dengan larangan bagi pegawai untuk membeli subscription bisnis menggunakan kartu pribadi kecuali dalam keadaan tertentu, dan penggunaan corporate card atau centralized procurement untuk kebutuhan rutin.
Satu pergeseran cara pandang menyertainya, dan ini bagian yang paling sering dilewatkan dalam diskusi antar-fungsi.
Shadow IT perlu diperlakukan bukan sekadar isu IT security, tetapi juga tax governance issue.
Konsekuensi praktisnya, daftar aplikasi hasil penemuan shadow IT dari tim IT security seharusnya juga mengalir ke tim pajak, bukan berhenti sebagai laporan kepatuhan keamanan.
Dalam monitoring eksepsi 90 hari yang disarankan oleh Raden Agus Suparman, personal card transaction memang berdiri sebagai salah satu laporan rutin tersendiri, di samping laporan seperti invoice entity tidak sama dengan payment entity, foreign vendor tanpa klasifikasi pajak, dan VAT document missing.
Benchmark: di Level Mana Kontrol Perusahaan Anda Berada
Raden Agus Suparman menggunakan model maturity lima level untuk kontrol pajak transaksi digital.
Diterapkan khusus pada kasus kartu pribadi, levelnya dapat dinilai sendiri dalam satu rapat.
Penilaian maturity untuk kerangka kontrol secara menyeluruh, beserta cara memprioritaskan lapisan mana yang dibenahi lebih dulu, dibahas pada artikel Tax Control Framework.
| Level | Ciri pada kasus kartu pribadi |
|---|---|
| Level | Ciri pada kasus kartu pribadi |
| Reactive | Transaksi diperiksa setelah terjadi, biasanya saat tutup buku atau saat pemeriksaan |
| Documented | Ada SOP reimbursement, tetapi pengujian atribusi dan dokumen pajak masih manual |
| Controlled | Terdapat pre-payment tax check, dan klaim reimbursement SaaS lintas negara diperiksa sebelum dibayar |
| Integrated | Procurement, ERP, bank, dan sistem pajak terhubung, sehingga metode pembayaran terbaca sebagai atribut transaksi |
| Predictive | Laporan eksepsi otomatis, termasuk deteksi personal card transaction dan dokumen pajak yang belum lengkap |
Batas penting dalam tabel ini terletak antara level kedua dan ketiga. Di bawahnya, transaksi kartu pribadi selalu ditemukan setelah pembayaran terjadi, sehingga satu-satunya pilihan yang tersisa adalah memperbaiki dokumen.
Di atasnya, perusahaan masih sempat memilih: menolak klaim, meminta koreksi invoice, atau memindahkan pembelian ke jalur terpusat sebelum langganan berjalan.
Kabar baiknya, populasi yang perlu dikendalikan jauh lebih sempit daripada yang dibayangkan. Dalam data Zylo, hanya 3,4% karyawan yang melakukan pembelian software lewat expense.
Artinya kelompok yang menghasilkan hampir separuh populasi aplikasi sebenarnya kecil dan dapat diidentifikasi namanya satu per satu, sehingga kontrolnya tidak perlu berbentuk kebijakan menyeluruh yang membebani semua orang.
Konsekuensi praktisnya, langkah paling murah bukan membeli sistem, melainkan menamai sekitar tiga persen karyawan yang selama ini membeli software atas nama sendiri, lalu memindahkan pembelian mereka ke jalur yang identitasnya sudah benar sejak awal.
Mulai dari Transaksi yang Sudah Terjadi
Kontrol preventif baru berguna untuk pembelian berikutnya. Masalahnya, sebagian besar eksposur perusahaan sudah berbentuk langganan yang berjalan hari ini, dibeli entah kapan, oleh entah siapa.
Karena itu langkah pertama bukan menyusun kebijakan, melainkan membuat daftar.
Tarik transaksi digital lintas negara enam sampai dua belas bulan terakhir dari statement kartu dan sistem expense, lalu saring hanya yang dibayar dengan kartu pribadi.
Pengelompokan hijau, kuning, dan merah yang dipakai pada pemetaan awal SPP-TDLN berlaku di sini juga, tetapi penentu kelompoknya berbeda.
Pada pemetaan umum, yang menentukan adalah kelengkapan data transaksi. Pada kartu pribadi, yang menentukan adalah apakah identitas pemanfaat masih bisa dipindahkan ke perusahaan atau sudah terkunci pada pribadi.
| Kelompok | Kondisi | Tindakan |
|---|---|---|
| Hijau | Treatment jelas, dokumentasi lengkap, identitas pemanfaat tersambung ke perusahaan | Simpan audit pack, tidak perlu tindakan lain |
| Kuning | Data atau identitas belum lengkap, tetapi masih dapat dilengkapi | Minta koreksi invoice selagi supplier masih memungkinkan, lengkapi dokumen pendukung |
| Merah | Bukti pajak bermasalah, identitas pribadi tidak dapat dikoreksi, atau pemanfaatan tidak terkait kegiatan usaha | Tentukan posisi secara eksplisit sebagai non-creditable, dokumentasikan alasannya sebelum SPT berikutnya |
Hal yang membedakan kelompok kuning dari merah bukan nilai transaksinya, melainkan apakah suppliernya masih bersedia menerbitkan ulang invoice atas nama perusahaan.
Karena itu urutan pengerjaannya sebaiknya mengikuti umur transaksi, bukan nominalnya:
- langganan yang dibeli bulan lalu masih punya peluang dikoreksi;
- sedangkan langganan dari tahun lalu umumnya sudah tidak.
Satu hal yang khas pada kelompok ini: vendornya sering tidak pernah tercatat di mana pun.
Tidak ada kontrak, tidak ada purchase order, dan tidak ada barisnya di vendor master.
Jadi daftar yang Anda susun bukan sekadar hasil penyaringan dari data yang sudah ada, melainkan satu-satunya tempat vendor tersebut pernah dicatat perusahaan.
Lembar kerja di akhir artikel ini dapat dipakai untuk menjalankan triase tersebut, lengkap dengan uji lima syarat atribusi dan daftar dokumen per transaksi.
Untuk urutan kerja yang lebih luas di tingkat perusahaan, rencana kesiapan 30-60-90 hari dibahas terpisah pada artikel utama.
Rapikan jejaknya sekali, bukan setiap bulan
Register seperti di atas hanya berguna jika datanya tidak perlu dirakit ulang setiap masa pajak. Mekari Klikpajak terhubung langsung dengan software akuntansi Mekari Jurnal, sehingga transaksi yang sudah dibukukan mengalir ke administrasi pajak tanpa input ulang, dan dokumen pajaknya tersimpan melekat pada transaksinya.
Jadwalkan demo integrasi Mekari Klikpajak × Mekari Jurnal sekarang!
Di Mana Administrasi Pajak Terpusat Membantu
Masalah kartu pribadi pada dasarnya adalah masalah dokumen yang lahir di luar sistem perusahaan.
Bukti pembelian masuk ke kotak masuk pribadi karyawan, klaim biayanya masuk ke sistem expense, pembayarannya tercatat di tagihan kartu milik orang, dan dokumen pemungutan PPN-nya datang lewat jalur lain lagi. Tidak satu pun dari keempatnya lahir dengan nomor transaksi yang sama.
Mekari Klikpajak bekerja pada lapisan sesudahnya, yaitu memastikan dokumen yang berhasil dikumpulkan itu tidak tercerai lagi. Untuk kasus kartu pribadi, nilai praktisnya spesifik:
- ketika klaim penggantian biaya sudah dibukukan;
- dokumen pajak yang menyertainya tersimpan melekat pada transaksi tersebut;
- sehingga audit pack-nya tidak perlu dirakit ulang dari ingatan dua tahun kemudian.
Satu hal yang perlu dinyatakan jujur: keputusan atribusi dan creditability tetap milik tim pajak.
Tidak ada sistem yang dapat mengubah bukti pungut beridentitas pribadi menjadi dokumen yang memenuhi syarat, dan tidak ada otomatisasi yang menggantikan penilaian apakah suatu pemanfaatan benar untuk kegiatan usaha.
Hal yang dapat dipindahkan ke sistem adalah ketertiban datanya, dan ketertiban itulah yang menentukan apakah keputusan tadi masih dapat dipertahankan saat ditanyakan kembali.
Unduh Lembar Kerjanya
Untuk menjalankan triase dan uji atribusi di atas tanpa membangun formatnya sendiri, tersedia Lembar Kerja Defensibility Transaksi SaaS Kartu Pribadi dalam format Excel.
Isinya empat tab: panduan pengisian, register transaksi dengan uji lima syarat atribusi dan uji dokumen yang menghasilkan posisi PPN serta triase secara otomatis, checklist sembilan dokumen per transaksi, dan lembar referensi beserta dasar penyusunannya.
Unduh Lembar Kerja Defensibility Transaksi SaaS Kartu Pribadi
Kesimpulan: Apa yang Dibeli Lima Menit, Dipertanggungjawabkan Lima Tahun
SPP-TDLN tidak menciptakan masalah kartu pribadi; sistem ini hanya membuat masalah itu terlihat.
Ketika pemungutan PPN berpindah ke jalur pembayaran, instrumen yang dipakai membeli ikut menentukan apakah perusahaan punya hak kredit atau hanya punya biaya.
Ujiannya selalu sama, dan tidak berubah oleh seberapa rapi pembukuannya: dapatkah perusahaan menunjukkan bahwa dirinya penerima manfaat dan penanggung beban transaksi, dengan dokumen yang identitasnya tersambung kepadanya?
Jika jawabannya bergantung pada ingatan seseorang tentang pembelian dua tahun lalu, kontrolnya belum ada.
Langkah pertamanya tidak mahal. Tarik daftar transaksi digital lintas negara enam sampai dua belas bulan terakhir, tandai mana yang dibayar dengan kartu pribadi, lalu uji satu per satu dengan lima syarat atribusi.
Sebagian besar perusahaan akan menemukan bahwa masalahnya bukan nilai, melainkan jumlah transaksi yang tidak pernah punya pemilik.
Transaksi lima menit, arsip lima tahun
Langganan yang dibeli diam-diam tetap harus bisa dijelaskan jauh setelah orang yang membelinya pindah divisi.
Mekari Klikpajak merapikan administrasi dan pelaporan PPN perusahaan, dan karena terhubung dengan software akuntansi Mekari Jurnal, dokumen pajaknya ikut melekat pada transaksi sejak biayanya dibukukan.
Lanjutan ke bagian lain dari persoalan yang sama
Artikel ini menjawab satu pertanyaan spesifik: apakah transaksi yang dibayar dengan kartu pribadi dapat diatribusikan dan dipertahankan oleh perusahaan. Tiga pertanyaan lain dari persoalan yang sama dibahas terpisah.
| Jika pertanyaan Anda | Baca |
|---|---|
| Apa yang sebenarnya berubah setelah SPP-TDLN, dan apa yang perlu disiapkan tim pajak secara menyeluruh | SPP-TDLN Mengubah Pemungutan PPN Transaksi Digital: Apa yang Perlu Disiapkan Tim Pajak Perusahaan? |
| Bagaimana mendeteksi dan menyelesaikan PPN yang terpungut dua kali atas satu langganan | Risiko Double Collection PPN pada Langganan Digital Global |
| Siapa yang seharusnya memiliki tiap lapisan kontrol, dan bukti apa yang melekat padanya | SPP-TDLN dalam Tax Control Framework Perusahaan |
Referensi
Wawancara Mekari Klikpajak dengan Raden Agus Suparman, Praktisi Pajak di Botax Consulting Indonesia.
JDIH Kemenkeu. “PMK Nomor 49 Tahun 2026”
Zylo. “Discover the Top 15 Most Expensed SaaS Applications in 2025”
Pajak.go.id. “DJP Catat Penerimaan Pajak Ekonomi Digital Rp57,23 Triliun”